情報確認日:
企業のIT活用やDX(デジタルトランスフォーメーション)が進む一方で、サイバー攻撃によるシステム停止や情報流出などのリスクも高まっています。
特に注意したいのが、取引先や委託先などを経由して被害が広がる「サプライチェーン」のリスクです。
サプライチェーンとは、簡単に言えば、商品やサービスを提供するためにつながっている企業やサービスなどの関係を指します。
自社でセキュリティ対策を行っていても、取引先や外部サービスなどに十分な対策がされていなければ、思わぬところから被害につながる可能性があります。
こうした背景から整備が進められているのが「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」です。
SCS評価制度は、企業のセキュリティ対策状況を一定の基準で評価し、サプライチェーン全体のセキュリティ水準を高めることを目的とした制度です。
この記事では、SCS評価制度の概要や★3・★4の違い、評価されるポイント、企業が今から準備できることについて解説します。
当社自身もDX支援企業としてSCS評価制度への対応を進めています。自社で準備を進める中で確認しているポイントも踏まえ、制度への理解を深め、具体的な対策を考える際に役立つ情報をお届けします。
※制度の詳細や運用方法は今後変更される可能性があります。最新情報については、IPAや経済産業省の公表内容も確認してください。
SCS評価制度とは?
SCS評価制度とは、企業のセキュリティ対策が、定められた要求事項や評価基準をどの程度満たしているかを確認するための制度です。
企業間の取引では、これまでもセキュリティ対策を確認するために、取引先からチェックシートへの回答を求められるケースがありました。
発注する企業にとっては、取引先のセキュリティ対策を確認することが重要です。しかし、受注する企業にとっては、取引先ごとに異なる質問に回答することが負担になる場合があります。
SCS評価制度では、こうした課題に対して共通の要求事項や評価基準を設け、企業のセキュリティ対策状況を確認しやすくする仕組みの整備が進められています。
つまり、企業ごとに異なる基準でセキュリティ対策を確認するのではなく、共通の基準を使って「どのような対策ができているのか」を確認しやすくすることが、SCS評価制度の大きな役割です。
ただし、SCS評価制度の★は「安全・危険」を単純に格付けするものではありません。
また、★を取得したからといって、サイバー攻撃や情報漏えいが発生しないことを保証するものでもありません。
必要なセキュリティ対策を整理し、現在の状況を確認したうえで、その結果を取引先などに示しやすくするための仕組みと考えると分かりやすいでしょう。
なぜSCS評価制度が必要なの?
SCS評価制度が必要とされる背景には、企業同士がシステムや情報を介してつながるようになり、自社だけではセキュリティリスクを管理しきれないケースが増えていることがあります。
現在は、クラウドサービスや外部のITサービス、業務委託などを利用して業務を行う企業が少なくありません。
そのため、サイバー攻撃を受けた企業だけでなく、その企業と取引する顧客や取引先にも影響が及ぶ可能性があります。
実際に、大企業でもサイバー攻撃によって業務システムが停止し、事業活動に影響が出る事例が発生しています。
たとえば、大手飲料会社では、ランサムウェア攻撃を受け、国内グループ各社の受注・出荷業務などが停止しました。その後、受注・出荷システムの復旧が進められ、物流業務全体は2026年2月に正常化しました。一部の終売商品などを除く全商品の出荷再開は同年4月7日となり、発生から約6カ月を要しました。
また、大手通販・EC企業へのランサムウェア攻撃によるシステム障害が発生し、サービスが一時停止しました。さらに、顧客情報や一部の取引先情報の外部流出が公表されています。
事例の出典(企業の公式発表)
- アサヒグループHD|2025年12月期 事業進捗説明会(2026年2月26日・PDF)
- アサヒグループHD|2026年3月 販売動向(2026年4月10日・PDF)
- アスクル|アスクルのサイバーセキュリティ
※クリックすると外部サイトに遷移します(新しいタブで開きます)。
こうした事例からも、サイバー攻撃の影響は「情報が漏れる」という問題だけではなく、受注や出荷などの業務が止まり、企業活動そのものに影響する可能性があることが分かります。
そして、企業同士がシステムや情報を介してつながっている現在では、自社だけでなく取引先や委託先なども含めてセキュリティ対策を考えることが重要です。
そこで、企業間でセキュリティ対策の状況を確認しやすくし、サプライチェーン全体のセキュリティ水準を高めるための仕組みとして、SCS評価制度の整備が進められています。
どんな企業がSCS評価制度に関係する?
SCS評価制度は、一部の大企業や特定の業界だけを対象とした制度ではありません。
サプライチェーンに関わるさまざまな企業が関係するため、中小企業やIT企業、業務を外部から受託している企業なども、今後制度への対応を求められる可能性があります。
たとえば、次のような企業です。
- 大企業から業務を受託している企業
- ITシステムやWebサービスを提供している企業
- 顧客や取引先の情報を取り扱っている企業
- クラウドサービスを利用している企業
- DXによってシステムやネットワークの利用が増えた企業
- 業務の一部を外部企業へ委託している企業
- 取引先からセキュリティ対策について確認されることが増えた企業
もちろん、すべての企業が同じセキュリティ対策を行う必要があるわけではありません。
重要なのは、自社がサプライチェーンの中でどのような役割を担っているのかを把握し、その役割に応じたセキュリティ対策を行うことです。
★3と★4の違いは?
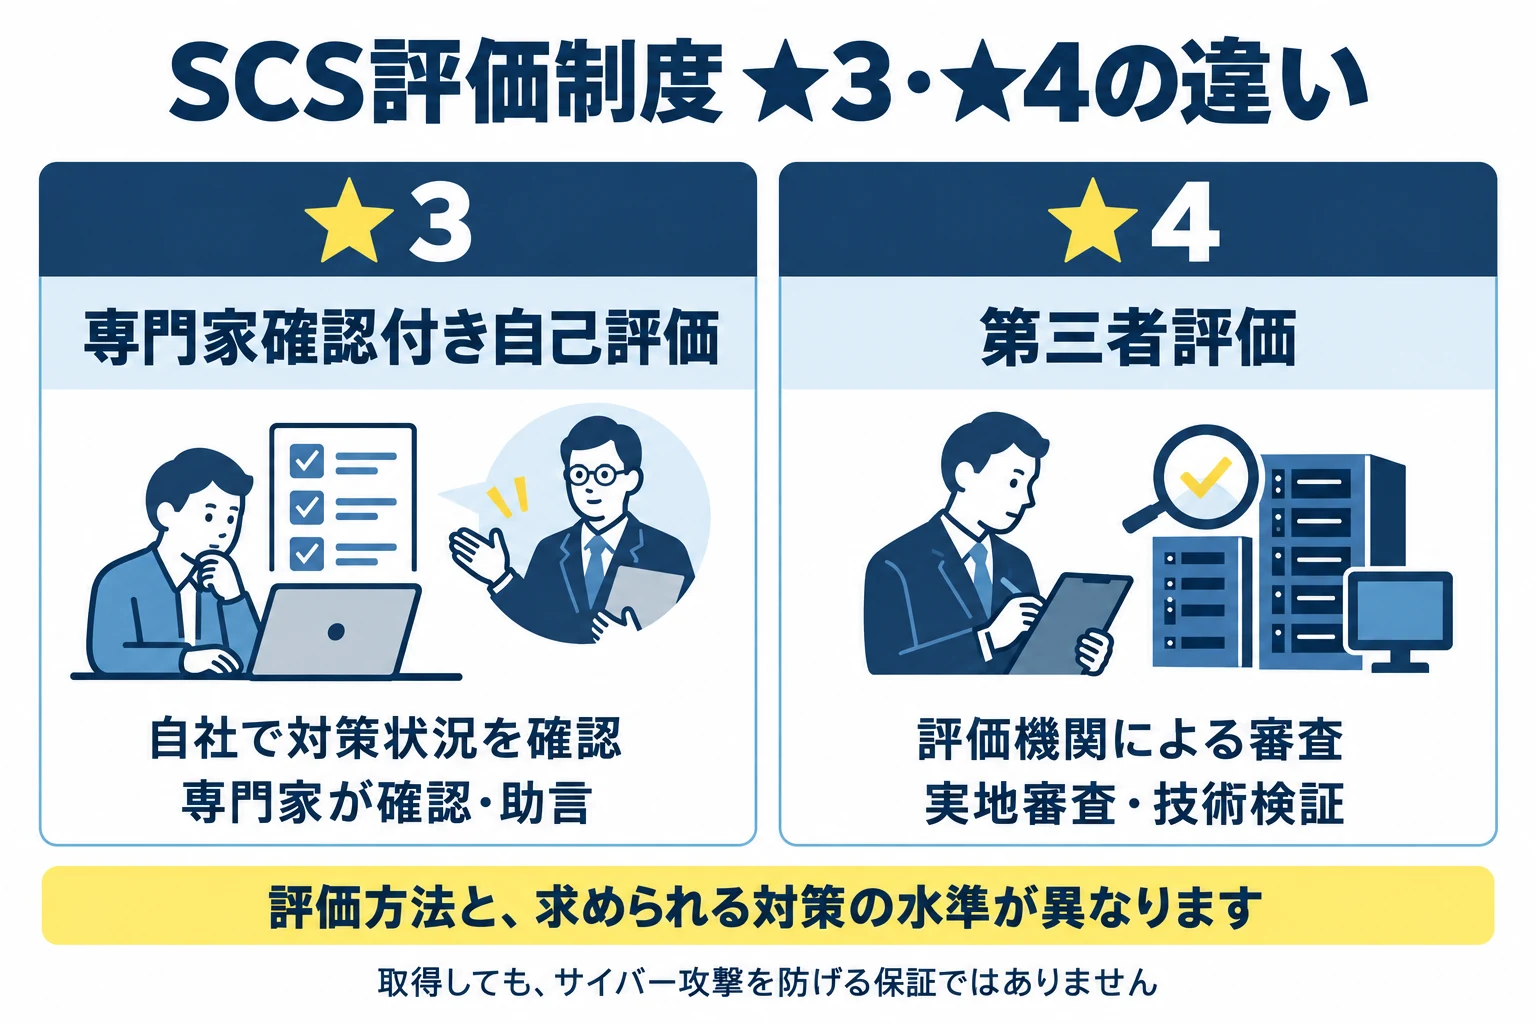
SCS評価制度では、★3・★4などの段階に分けてセキュリティ対策の状況を評価します。
現在、★3・★4の登録申請は2027年3月の受付開始が予定されています。
大きな違いは、評価方法と求められるセキュリティ対策の水準です。
| 項目 | ★3 | ★4 |
|---|---|---|
| 評価方法 | 専門家確認付き自己評価 | 第三者評価 |
| 技術検証 | なし | あり |
| 評価の特徴 | 自社による評価を専門家が確認 | 評価機関による審査・技術検証 |
| 主な水準 | 一般的なサイバー脅威への対策 | ★3に加え、より広い範囲・高い水準の対策 被害拡大防止やサプライチェーンの強靭化まで考慮 |
★3は専門家確認付きの自己評価
★3では、企業自身が要求事項・評価基準に基づいてセキュリティ対策の状況を自己評価します。
その内容について、SCS評価制度の要件を満たしたセキュリティ専門家が確認し、必要に応じて助言を行います。
そのため、単に企業が「対策しています」と自己申告するだけではありません。
自社のIT環境やセキュリティ対策について、どこまで対応できているのかを整理し、専門家による確認を受ける仕組みです。
★4は第三者評価と技術検証
★4では、評価機関による第三者評価に加えて、技術検証も行われます。
文書だけを確認するのではなく、実地審査や技術検証を通じて、より具体的にセキュリティ対策の実施状況を確認します。
★4では、単に外部からの攻撃を防ぐだけでなく、攻撃を受けた場合の被害拡大を防ぎ、取引先のデータやシステムを保護することなども重視されています。
なお、★3を取得していなければ★4を取得できないという関係ではありません。上位の段階には、下位の段階で求められる事項が含まれているためです。
SCS評価制度では何が評価される?
SCS評価制度では、セキュリティ製品を導入しているかどうかだけを確認するわけではありません。
企業としてセキュリティをどのように管理し、システムや情報を守り、問題が発生した場合に対応できる状態になっているかが重要になります。
主なポイントは、次の7つに整理できます。
1.セキュリティを管理する体制
誰がセキュリティ対策を担当するのか、社内でどのように管理するのかを明確にします。
2.取引先(委託先)を管理する
業務を委託している企業やクラウドサービスなど、自社が依存している取引先を把握し、セキュリティ面のリスクを確認・管理します。
3.自社の情報やシステムを把握する
顧客情報や取引先から預かっている重要な情報の所在に加え、どのようなPC、サーバー、クラウドサービスなどを利用しているのかを整理します。
4.サイバー攻撃を防ぐ
アカウントやアクセス権限の管理、ソフトウェアの更新など、攻撃を受けにくい環境を整えます。
5.異常や攻撃を検知する
ログなどを確認し、通常とは異なる動きやセキュリティ上の問題を把握できる状態を目指します。
6.インシデントに対応する
サイバー攻撃や情報漏えいなどが発生した場合に、誰がどのように対応するのかを決めておきます。
7.事業を復旧する
万が一システムが停止した場合でも、バックアップなどを活用して、できるだけ早く業務を復旧できるように準備します。
バックアップや復旧手順の整備は、BCP(事業継続計画)の観点からも重要です。
このように、SCS評価制度では「セキュリティ製品を導入しているか」だけではなく、管理・防御・検知・対応・復旧までを含めた取り組みが重要になります。
企業が今から準備できること
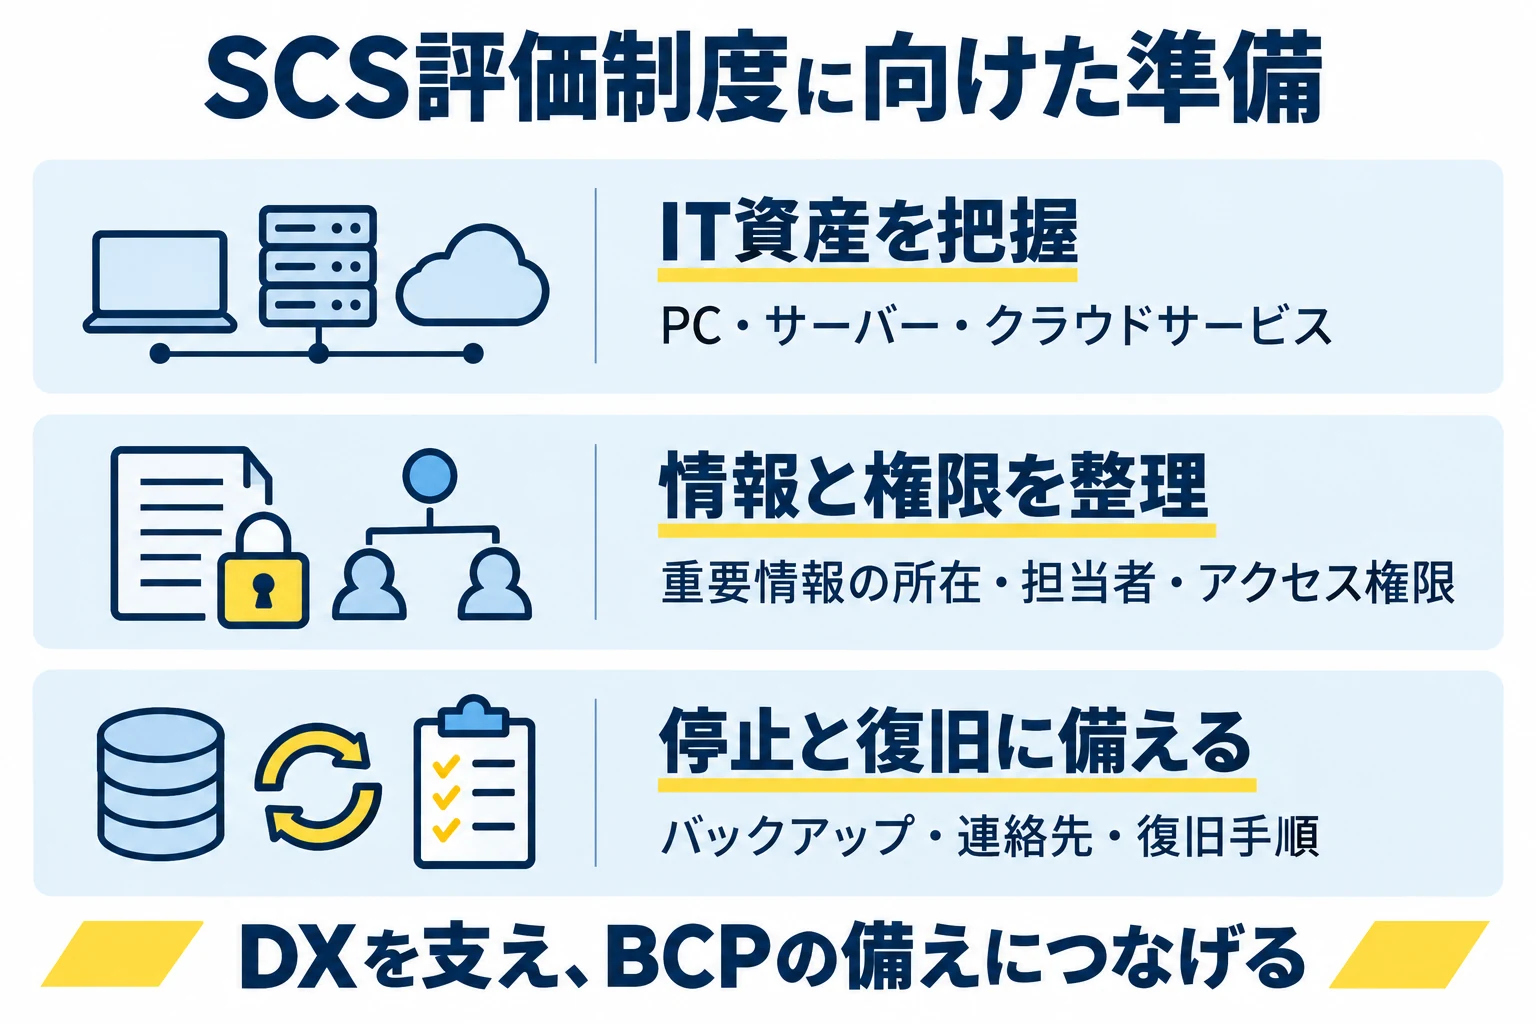
SCS評価制度への対応を考える場合、いきなり高額なセキュリティ製品を導入する必要はありません。
まずは、自社が現在どのようなIT環境を使い、どのようなセキュリティ対策をしているのかを整理することから始めるとよいでしょう。
たとえば、次の項目を確認してみてください。
- 社内で利用しているPCやサーバーを把握している
- 利用しているクラウドサービスを一覧にしている
- セキュリティの責任者や担当者を決めている
- 社員のアカウントやアクセス権限を管理している
- ソフトウェアやOSを適切に更新している
- 重要なデータをバックアップしている
- サイバー攻撃が発生した場合の連絡先を決めている
- 顧客や取引先から預かった情報を適切に管理している
ポイントは、「対策をしているか」だけではありません。
「何を使っているのか」「誰が管理しているのか」「重要な情報はどこにあるのか」「問題が起きたときに誰が対応するのか」を説明できる状態にしておくことが重要です。
現在の状態を整理すると、セキュリティ対策が不足している部分や、優先して改善すべき部分も見つけやすくなります。
紙の重要文書をスキャンして電子化する場合も、保存先やアクセス権限、バックアップ方法をあわせて整理しておくことが大切です。
SCS評価制度への対応を検討する場合も、まず自社のIT環境やセキュリティ対策を整理しておけば、その後の準備を進めやすくなるでしょう。
SCS評価制度はいつから?義務化されるの?
SCS評価制度の★3・★4は、2027年3月に登録申請の受付開始が予定されています。
2026年10月28日、IPAは「★3・★4 自己評価等ガイド」「★4 第三者評価ガイド」「★4 技術検証ガイド」「★3・★4 要求事項・評価基準 解説書」を公開しました。SCS評価制度への対応を検討する場合は、最新の要求事項・評価基準とあわせて確認しておきましょう。
2026年10月28日公開のIPA公式資料
※クリックすると外部サイトに遷移します(新しいタブで開きます)。
では、「★3や★4をすべての企業が取得しなければならないのか」という点も気になるところでしょう。
現時点では、すべての企業に一律で★3・★4の取得を義務付ける制度として整理されているわけではありません。
一方で、今後は取引先との契約など、業界ごとの取り組みなどを通じて、一定のセキュリティ対策を求められる場面が増える可能性があります。
そのため、「義務ではないから準備しなくてよい」と考えるのではなく、自社がどのような企業と取引しているのか、どのような情報やシステムを扱っているのかを踏まえて、早めに準備しておくことが重要です。
当社もSCS評価制度への対応を進めています
当社では、DXを支援する企業として、業務の効率化だけでなく、IT環境を安全に継続して利用できることも重要だと考えています。
SCS評価制度への対応を進めるうえでも、まずは自社で利用しているシステムやクラウドサービス、重要な情報、アカウントやアクセス権限などを整理することが基本になります。
セキュリティ対策は、一度実施して終わりではありません。
企業のIT環境や利用するサービスが変われば、必要な対策も変わります。そのため、現在の環境を把握し、必要な対策を継続的に見直すことが大切です。
当社でも、IT活用による業務効率化だけでなく、安心して利用し続けられる環境づくりを意識しながら、SCS評価制度への対応を進めています。
文書のスキャン・電子化などのDXを進める際も、情報管理とBCPの備えをあわせて考えていきましょう。
まとめ
SCS評価制度は、企業のセキュリティ対策状況を共通の基準で確認し、サプライチェーン全体のセキュリティ水準を高めるための制度です。
★3は専門家確認付きの自己評価、★4は第三者評価と技術検証を行う仕組みとなっており、それぞれ評価方法や求められる対策の水準が異なります。
SCS評価制度への対応を考える際は、いきなり新しいセキュリティ製品を導入するのではなく、まず現在の状態を把握することが大切です。
- どのようなIT資産やクラウドサービスを利用しているか
- 重要な情報をどこで管理しているか
- 誰がセキュリティを管理しているか
- アカウントやアクセス権限を適切に管理できているか
- バックアップや復旧の準備ができているか
- インシデント発生時の対応方法が決まっているか
こうした項目を一つずつ整理しておけば、今後SCS評価制度への対応が必要になった場合にも、自社の課題や優先順位を把握しやすくなります。
SCS評価制度は、単に「★を取得すること」だけが目的ではありません。
自社と取引先の双方が安心して事業を継続できるよう、日頃からセキュリティ対策を整理し、必要に応じて改善していくことが重要です。
参考サイト
※クリックすると外部サイトに遷移します(新しいタブで開きます)。
文書のスキャン・電子化やDX推進はエイチ・エス写真技術にご相談ください
重要な文書のスキャン・電子化や文書管理の見直しなど、DX推進に向けたお悩みはエイチ・エス写真技術にご相談ください。資料の種類や利用目的に合わせて、情報を活用しやすい環境づくりをご提案します。
BCPの観点から重要文書の保存方法を見直したい場合も、まずは資料の状態やお困りのことをお聞かせください。